本当にもういい加減にして欲しいというのが本音です。あのね、確かにこの脆弱性について、今後の人工知能AIの進化によって発見されたということそれ自体は、大切なことだし重大だし、緊急性のある脆弱性だというのは認めますよ。はい。そうですよね、確かに。これからどんどんそういう人間では見つけられないような脆弱性は発見されるでしょうね。
でもね、安心してください(履いてますよ)
★★★★★まず、ここから技術的な解説をします。ですので、次にこの★★★★★までは読まなくてOKです。
2026年10月21日、プログラミング言語「PHP」において、認証なしでリモートコード実行(RCE)を許す深刻な脆弱性2件(通称「php2shell」、CVE-2026-109618およびCVE-2026-109619)が公表され、緊急パッチがリリースされました。
PHPというのは、プログラムを書く言語でみんなが無料で使えるのです。このWEBサイト「hymer.life」の動いているサーバーでもそのPHPを使っています。パッチとはその修正プログラムのことで、これも無料で配布されます。
世界中で無料で使えるwordpressというホームページ作成ソフトウェアが、このPHPで作られているのでとても有名で、世の中のホームページの69%がこのPHPを使っているというのがその背景にあります。
このように、無料で使えるというのが、みんなでこの便利なものを共有してインターネットを便利にしていこうというポリシーですので、とても普及しているのです。
次に、リモートコード実行(RCE)というのは、サーバーを動かす命令を、セキュリティの垣根を飛び越えて外部から自由に使えるようにすることで、それが悪人の手に渡れば、データ漏えいや他のサーバーを攻撃するなど、悪さができるというわけです。
ところが、いままで人間が発見できず、人工知能AIが発見したことからもわかるように、その脆弱性はとても難易度の高い、とてもじゃないけど人間には見つけられない偶然性の積み重ねがあって初めて発見される難解なものでした。人工知能さえなければ誰も見つけられなかったでしょう。
それなのに、ここまで大騒ぎになったのです。だから、人工知能AIがこれから脅威になるというのは注目点ではあります。ですが、ただそれだけのことでした。
もちろん、それでも修正プログラムで更新することは絶対です。これには何の迷いもなく対応すべきです。この記事はその対応の必要性を矮小化するものではありませんので誤解の無いよう。
過去に脆弱性問題が発表されても、売上が下がるなどの理由でサーバーを止めることを許さなかったバカな経営者には、総理大臣が警告して自身のサイトもストップすると発言したことは、各社情報システム部門に助けになったことでしょう。
★★★★★はい、ここまで技術的な解説でした。
1.前日に漏洩した情報
まず、この脆弱性が大問題になった理由のひとつ目について。
2026年10月21日の深夜に、この脆弱性の発表がありました。(以下、10.21脆弱性といいます)緊急性があるとして報道され、さらには日本の総理大臣まで反応するほどに情報が一気に広がりました。
けれど、いままでもこのような緊急性があるとして発表された脆弱性が同レベルのものはたくさんありました。けれど今回だけはとてつもない注目をあびたのです。その理由は、ここ数ヶ月間に個人情報が漏洩したと言うニュースが数十社から発表され、毎日のように報道されていた…そういう背景があったからです。
みんながこう思いました。
「最近の個人情報の漏洩は、この10.21脆弱性が原因だったんだ!」
その脆弱性の技術的内容がどんなものかも知らずに、そのように誘導されてしまったのです。
結論から言うと、10.21脆弱性とは何の関係もありません。この脆弱性が見つかったのは一部の情報によると2年前だとのことです。ですが、それは悪意ある人物には知られていません。AIが発見し、PHPを有志で開発しているメンバーに知らされただけでした。
ところが、この10.21脆弱性の具体的な方法(その再現ができるようなプログラムコード)が、修正プログラムの配布と脆弱性に警鐘をならす発表の1日前に外部に漏れてしまったのです。ですから、その漏れた情報を使って悪意ある人物が全世界の69%のサーバーに攻撃するかもしれないと言われて、大騒ぎになったのでした。
つまり、この大騒ぎの根本原因は、1日前にその詳細な内容が漏れたことだったのです。
前日に漏れた情報なのですから、ここ数ヶ月間に個人情報が漏れた原因であるわけがありません。
2.再現性の困難度
世界中が大騒ぎになって、公式WEBサイトを停止するなどの対応が広がりました。中にはインターネットを使用しないようにという言説まで飛び出します。
しかし、発表の翌日、翌々日には民間および公的機関の正式な表明として、技術的に検証した結果、この10.21脆弱性については、当初想定したような大規模に広がる危険性はほとんど無いということがわかってきました。
そこは、やはり人工知能AIが見つけ出しただけあって、その方法を再現しようとしても人間には極めて困難なのです。再現できないのです。
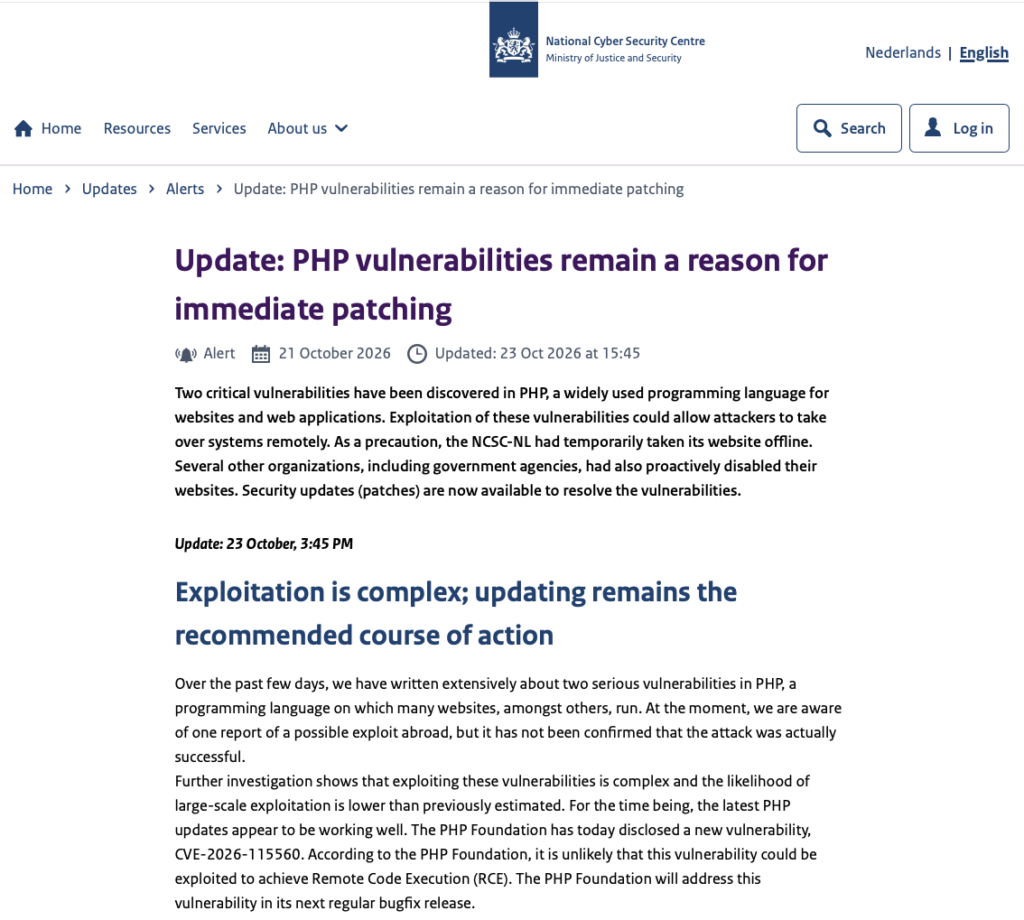
メモリにエラーを起こさせて、そのメモリーに残ったゴミを利用して、悪意ある命令文を作るという、かなり難しい方法だったからです。
しかし、そのような事実がわかったところで、「何もしなくてよい」とはなりません。修正プログラムはしっかりと適用しましょうということに変わりはありません。それはなぜか?
やらないより、やったほうがマシ…
それだけです。
3.その後の漏洩との混同
さらに混乱に陥ったのは、あるITに強いはずの会社のサービスが漏洩し、さらにその会社のサービスが、ユーザーの目の前のPCにまでアクセスされてしまう、という状況が発生したためです。
そのため、「しばらくインターネットを使わない方が良い」とか「しばらくスマホはやめなさい」などという警鐘をならすTVコメンテーターまで現れました。
目の前のPCにまでアクセスされてしまう事象が起きたのは事実です。ですが、それはその会社のサービスを使っていた人だけですし、そもそもその人たちが使っていたそのサービスがFXという金融取引(というよりは博打に近い)であったために、被害も大きいのでニュースになって大騒ぎになったのです。
そりゃインターネットに接続して、スマホから漏洩する事故の可能性を言い出したらキリがありません。詐欺メールという初歩的なものから始まって、あたかも感染したサーバーにアクセスしただけで抜き取られるような可能性もあります。
ですが、考えてみてください。
交通事故に巻き込まれる可能性があるから、学校に通わない、会社に出勤しない、歩道を歩かない、車を運転しない…なんてことありますか?
危険な運転や、夜道を一人で歩くなど、危険な行動をするのならその事故に遭う可能性は高まるでしょうね。でも、怪しいメールの添付ファイルを開いたり、ややこしいサイトに接続したりしない限り、その事故率は大幅に減りますよね?もちろんゼロではないですよ。けれどそういうリスクを低減した上で今まで生活していたでしょう?
それと何の違いもありません。
最後に、この「ITに強いはずの会社のサービスが漏洩」した問題は、原因が極めて初歩的なミスでした。マンションの管理人が、マスターキーを盗まれてしまったという事象です。各部屋の別々の鍵を保管して、それを使って各部屋の管理をしておけばよかったものを、面倒だったからマスターキーを作っていて、それが盗まれたのです。
その運用も大間違いですし、その漏洩の原因も10.21脆弱性とは何の関係もありません。